
Google Chrome és a Symantec tanúsítványok problémája: részletes útmutató és háttérinformációk
A Google Chrome böngésző által bevezetett új szabályozások és szankciók jelentős hatást gyakoroltak a Symantec által kibocsátott tanúsítványokra. A Google kemény lépéseket vezetett be a tanúsítvány-rendszer megbízhatóságának megőrzése érdekében, miután a Symantec több súlyos hibát követett el tanúsítványkibocsátási gyakorlatában. Ez a cikk részletesen bemutatja a probléma hátterét, a Google által alkalmazott reakciókat, továbbá árnyalja a helyzetet a tanúsítványok telepítésének és használatának szempontjából, különös tekintettel a Google Chrome böngészőre.
A Symantec tanúsítványkibocsátási botrány háttere
A Symantec működésében komoly hiányosságok mutatkoztak, mivel a cég több esetben is olyan entitásoknak adott ki tanúsítványokat, amelyek identitását nem megfelelő módon ellenőrizte. A Google ezt a gyakorlatot súlyos vétségnek tartja, hiszen a tanúsítványoknak csak meggyőző módon azonosított entitásoknak szabad kibocsátásra kerülniük, mivel ezek igazolják a digitális identitást az internetes kommunikációban.
A Google nyilatkozata szerint legalább négy entitás számára biztosított hozzáférést a Symantec az infrastruktúrájához oly módon, hogy ez tanúsítvány kibocsátásához vezetett, a cég viszont nem felügyelte megfelelően ezt a tevékenységet. Ráadásul a Symantec nem együttműködött a probléma feltárásakor, nem adta ki a kapcsolódó információkat, így a hibák kezelése elhúzódott. Ez évekig zajló, ismétlődő probléma volt, amely végül a Google komoly szankcióit váltotta ki.
Google Chrome érvényesítési és bizalmi változásai
A panaszok és vizsgálatok eredményeként a Google szigorúan lecsökkentette a Symantec által kibocsátott tanúsítványok maximális érvényességi idejét 9 hónapra (279 napra). A Chrome 61-es verziójától kezdve a 9 hónapnál hosszabb érvényességű tanúsítványokat nem fogadja el a böngésző.
Ezzel párhuzamosan a Google fokozatosan vonja meg a bizalmat a Symantec által korábban kibocsátott tanúsítványoktól, lépéseket tesz azok eltávolítása érdekében a Chrome Root CA programból. Ez a folyamat két szakaszban megy végbe, a Chrome 66 és 70-es verzióiban, amely jelentős kihívást jelent a weboldalak és szolgáltatók számára, akik ezeket a tanúsítványokat használják.
A Symantec csoporthoz tartozó CA-k - mint például a VeriSign, GeoTrust, Thawte vagy RapidSSL - által kibocsátott tanúsítványok széles körben elfogadottak, ezért e lépések alkalmazása komoly műszaki és üzleti problémákat okozhat. A Google azonban munkacsoportokat hozott létre a Mozilla, Apple és Microsoft cégekkel, hogy egységes és átfogó iparági válasz szülessen a helyzetre, így a felhasználók a hibák esetén inkább a weboldalt, nem pedig a böngészőt hibáztatnák.
Tanúsítványcsere és a weboldalak felkészítése
A Google hivatalosan is közölte, hogy a Symantec által korábban kibocsátott tanúsítványokat ki kell cserélni, különösen azokat, amelyek 2016. június 1. előtt lettek kiadva. A Symantec megállapodott egy másik hitelesített tanúsítvány-kibocsátóval, amely 2017 decemberétől vállalja a tanúsítványok kiadását a Symantec nevében, lehetővé téve a fokozatos átállást.
Fontos tudni, hogy a tanúsítványok cseréje során a Chrome fejlesztői eszközök (DevTools) figyelmeztetést jelenítenek meg azoknál a tanúsítványoknál, amelyeket hamarosan nem fogad el a böngésző. A Chrome Canary verzió segítségével már előre is ellenőrizhető, hogy egy adott weboldal miként viselkedik a jövőbeni verziókban.
| Chrome verzió | A hatás időpontja | Érvényességi követelmény |
|---|---|---|
| 66 | 2018. április közepén | 2016. június 1. előtt kibocsátott tanúsítványok nem elfogadása |
| 70 | 2018. október vége | További szigorítások és tanúsítvány-cserék szükségessége |
Tanúsítványok és Chrome böngésző beállítások
A Google Chrome automatikusan frissíti magát, hogy a legújabb biztonsági javításokkal rendelkezzen, ami különösen fontos a tanúsítványok kezelésénél és a biztonság megőrzésénél.
A böngésző támogatja az eszközalapú titkosítást, amely lehetővé teszi, hogy a jelszavakat a Google-jelszóval vagy kompatibilis mobileszköz képernyőzárával oldjuk fel. A Biztonsági ellenőrzés funkció pedig segít az adatok védelmét érintő beállítások áttekintésében és javításában, például fájlok feltörése vagy gyenge jelszavak esetén.
A Chrome a HTTPS-kapcsolatok biztonságát a webhely tanúsítványainak ellenőrzésével garantálja, amelyek közül a böngésző több gyökértanúsítványt megbízhatónak ismer el a rendszer telepített tanúsítványai alapján.
Ügyfél-hitelesítő tanúsítványok kezelése a Chrome-ban
2027. március 15-től a Google Chrome már nem támogatja a ClientAuth EKU-t tartalmazó levéltanúsítványokat, amelyek az ügyfél-hitelesítésen alapuló olyan hitelesítési módokat szolgáltak, melyek mellett a vállalkozások egy plusz biztonsági tényezőt alkalmazhatnak, például az otthoni munkavégzéshez.
A Chrome az operációs rendszer tanúsítványtárolóiban tárolt tanúsítványokat és magánkulcsokat használja, így támogatva a PFX fájlok, intelligens kártyák és üzleti azonosítók használatát. Hasonló módon konfigurálható más böngészőkben is, például Edge, IE, Safari és Firefox esetében.
Tanúsítványok elfogadása és a megbízhatóság kérdése
A Google Chrome nem tekinti automatikusan megbízhatónak a harmadik fél által kínált root tanúsítványokat, csak ha azokat a felhasználó vagy rendszer szinten kifejezetten importálták a tanúsítványtárolóba. Ez a mechanizmus fokozza a biztonságot, hiszen így csökkenthető a kéretlen vagy hamis tanúsítványok használata.
Ez azért lényeges, mert az IdenTrust Public Sector Root CA 1 például nem része a Chrome Root Store-nak, így csak az egyedi importálás után tekinthető megbízhatónak.
Összefoglaló gondolatok a Symantec tanúsítvány-probléma kapcsán
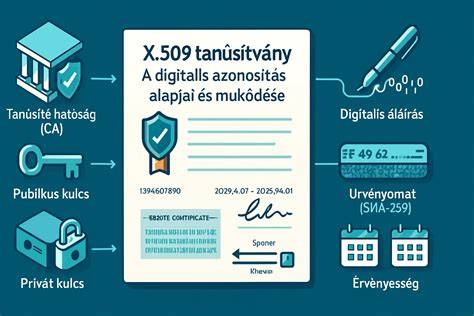
A Symantec esete rámutat a digitális tanúsítványok és a tanúsítványkibocsátók felelősségére a biztonságos internetes kommunikáció fenntartásában. A digitális tanúsítvány-rendszer, amely az abszolút bizalomra épül, jelenleg az egyetlen széles körben elfogadott módja annak, hogy a kliens és a szerver között titkosított és hitelesített kapcsolat jöhessen létre.
A Google szigorú lépései - bár kezdetben nehézségekhez vezetnek - hosszú távon javítják majd a tanúsítványok hitelességét és csökkentik a visszaéléseket. Emellett a világ legnagyobb gyártói - mint a Mozilla, Apple és Microsoft - részvétele biztosítja, hogy ezek a szabályozások iparági szinten is sikerrel érvényesülnek, így megőrizve a felhasználók bizalmát az internetes kommunikáció iránt.
tags: #google #chrome #symantec #tanusitvany #megnyitasa
Népszerű bejegyzések:
- OTÉK szerinti akadálymentes lépcső és rámpa – alapelvek és tippek
- Hogyan becsüljük meg az otthoni villanyfogyasztást
- Ősagárd, eladó ház – átfogó útmutató minden lehetőséghez
- Érdi út 26297/2 környéki MOM töltőállomások és kapcsolódó hálózat
- Hogyan rendezzük be kis babaszobát: lépésről lépésre útmutató