
ISO 20000 szabvány tanúsítvány megszerzése: részletes útmutató a szolgáltatásirányítási rendszer kiépítéséhez és auditálásához
Az ISO 20000-es szabvány szerint kialakított szolgáltatásirányítási rendszer működését rendszeresen felül kell vizsgálni. A rendszer működőképességének vizsgálatát a vállalat saját szakemberei, a vállalati auditorok a belső auditok keretében végzik. A résztvevők készséget szereznek egy szolgáltató szervezet ISO/IEC 20000-1:2018 szabvány alapján történő auditálására való felkészítésben és a dokumentációs rendszer, valamint a dokumentált információk kialakításában.
A tanúsítvány jelentősége és célja
Az ISO tanúsítvány egy nemzetközileg elismert minősítési rendszer, amelyet a Nemzetközi Szabványügyi Szervezet (ISO) hozott létre. Az ISO szabványok célja, hogy egységes keretet biztosítsanak a különböző iparágak számára, lehetővé téve a termékek és szolgáltatások minőségének, biztonságának és hatékonyságának javítását. Az ISO tanúsítvány megszerzése azt jelenti, hogy egy vállalat megfelel a vonatkozó ISO szabványok követelményeinek, amelyeket független harmadik fél által végzett auditálás során ellenőriznek.
A legelterjedtebb ISO szabványok közé tartozik az ISO 9001 (minőségirányítási rendszerekre), és az ISO 14001 (környezetirányítási rendszerekre). Az ISO tanúsítvány nem csupán a vállalatok számára nyújt előnyöket, hanem a fogyasztók számára is garanciát jelent a termékek és szolgáltatások minőségére. Az ISO tanúsítvány számos előnnyel jár, amelyek közvetlenül hozzájárulnak a vállalatok versenyképességéhez, például piaci előny és belső folyamatok optimalizálása.
ISO 20000: fókusz az IT szolgáltatásmenedzsmentre
Az ISO/IEC 20000 szabvány az informatikai kérdések kezelésére koncentrál, és a Service Desk megközelítést alkalmazza a problémák osztályozására. Az informatikai szolgáltatásirányítási rendszer (SMS) képes biztosítani mindent a szervezetek számára a Service Desk támogatásával a kialakított rendszer tervezéséhez és bevezetéséhez. Az ISO/IEC 20000 egy olyan nemzetközileg elismert gyakorlatot kínál, amely integrált folyamat megközelítésen keresztül segít megfelelni a vállalkozások és az ügyfelek elvárásainak.
A szabvány felépítése és összefüggése más ISO-kkal
Az ISO 20000 harmonizált más irányítási rendszer szabványokkal, például az ISO 9001 és ISO 27001. Mindez támogatja a következetes és egyértelmű alkalmazását és működtetését, ahol integrált rendszerek szükségesek. A Plan, Do, Check, Act (PDCA) modell hatékonyan alkalmazható az SMS folyamataiban, amely a folyamatos fejlesztésre helyezi a hangsúlyt.
Hogyan zajlik a tanúsítás folyamata
A tanúsítás folyamata több lépésből áll:
- Vezetői elkötelezettség és erőforrások biztosítása: a vezetés támogatása kulcsfontosságú a célok eléréséhez.
- Jelenlegi helyzet felmérése és a szabvány követelmények megismerése: a jelenlegi folyamatok és rendszerek felmérése, eltérések azonosítása.
- Belső audit lefolytatása: információgyűjtés és fejlesztési területek azonosítása.
- Részletes terv kidolgozása: intézkedések, erőforrások, időkeretek és felelős személyek meghatározása.
- Tartalmas dokumentáció elkészítése: minőségirányítási kézikönyv, eljárások és nyilvántartások kidolgozása.
- Bevezetés és végrehajtás: a tervek megvalósítása a gyakorlatban.
- Független tanúsítás és audit: a külső auditorok felülvizsgálják a megfelelést és kiadják a tanúsítványt.
- Rendszeres felülvizsgálat és évenkénti auditok: a folyamatos megfelelés garantálása.
A folyamatba érdemes bevonni gyakorlattal rendelkező szakértőket, tanácsadókat, és a cégen belül kijelölni egy dedikált ISO-csapatot a bevezetés és a működtetés feladatainak ellátására. Fontos megérteni, hogy a tanúsítvány megszerzése nem zárja le a feladatokat, hanem a folyamatos fejlesztést és a kiszámíthatóságot hangsúlyozza. Emiatt rendszeresen felül kell vizsgálni az elkészült folyamatokat, hogy frissek és relevánsak maradjanak.
A dokumentáció és a bizonyítékok szerepe
A folyamat végrehajtásához szükséges dokumentáció széles spektrumot ölel fel: minőségirányítási kézikönyv, eljárásleírások, nyilvántartások (belső auditok eredményei, képzések nyilvántartása, vevői elégedettségi felmérések eredményei). A külső audit során az auditorok a dokumentációt áttekintik, és a helyszíni ellenőrzés során a folyamatokat megfigyelik és munkavállalókkal készítenek interjúkat.
Költségek és megtérülés
A tanúsítás költségei között szerepel az auditálás díja és a belső erőforrások költségei, például az előkészítésre fordított idő és energia. Ugyanakkor a hosszú távú megtérülés a minőségjavulás és a hatékonyság növekedése révén érhető el, amely csökkenti az üzemeltetési költségeket és növeli a piaci versenyképességet.
Érvényesség és felülvizsgálatok
Az ISO tanúsítvány általában három évre szól, és ebben az időszakban éves felülvizsgálatokra van szükség a folyamatos megfelelés biztosításához. Az éves auditok során az auditorok értékelik a vállalat folyamatait és nyilvántartásait, és javaslatokat tehetnek további fejlesztésekre. A rendszeres ellenőrzések lehetőséget adnak a folyamatos javításokra és a piaci igények gyorsabb kielégítésére.
Miért éri meg ISO szabványokat bevezetni?
A szabványok bevezetése és a tanúsítvány megszerzése növeli a vállalat megbízhatóságát, versenyképességét és transzparenciáját. A tanúsítvánnyal rendelkező vállalatok gyakran előnyben részesülnek közbeszerzési pályázatokon, és egyértelmű keretet ad a belső folyamatok fejlesztéséhez. A szabványok értékteremtő eszközök, amelyek a szervezet kultúrájába és működésébe beépülve segítik a folyamatos fejlődést és a kiválóságra törekvést.
Az ISO 20000 részletes megközelítése
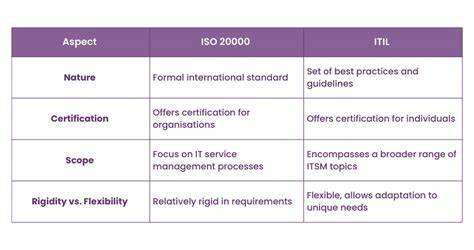
Az ISO/IEC 20000 minden részét auditálják, beleértve a szolgáltatásmenedzsment-folyamatok legjobb gyakorlatát leíró hivatalos előírásokat és gyakorlati kódexet. Az első rész az ISO/IEC 20000-1 formális követelményrendszer, amely segít a szervezeteknek integrált folyamatok kifejlesztésében, hogy eredményes irányított informatikai szolgáltatásokat nyújtsanak az ügyfeleknek. A szabvány többi része a folyamatos fejlesztést és a fenntarthatóságot támogatja, összhangban az ITIL és más középtávú irányelvekkel.
Hogyan segíthetünk Önnek
A tanúsításhoz be kell vezetnie egy hatékony, a szabvány követelményeinek megfelelő IT szolgáltatás-menedzsment rendszert. A vállalatok a releváns ISO szabványok kiválasztásával és a belső auditok, képzések, dokumentációk összehangolásával tudják elérni a kívánt tanúsítványt.
Fontos ismeretanyagok és példák
A cikkben említett témák közé tartozik az ISO 9001, ISO 27001, ISO 14001 és az ISO 20000 közötti összhang, a vezető auditor képzési programok és a tanúsítási ökoszisztéma kapcsolata. Az ISO 20000 részletes követelményeinek megértése érdekében érdemes tanulmányozni a hivatalos dokumentumokat és a releváns útmutatókat, mint például az ITIL iránymutatásait és a kapcsolódó bevezetési gyakorlati útmutatókat.
A gyakorlati tanácsok összefoglalása
- Vezetői elkötelezettség nélkül a bevezetés kudarcra van ítélve; biztosítani kell erőforrásokat és kommunikációt.
- Alapos belső audit és kötelező dokumentáció létrehozása a kezdetektől fogva.
- Rendszeres felülvizsgálat és PDCA-alapú fejlesztés a folyamatos megfelelés érdekében.
- Megfelelés és auditálás költségeinek mérlegelése a hosszú távú megtérülés érdekében.
- Similaritások kiaknázása más ISO-szabványokkal a hatékony integrált rendszerek érdekében.
tags: #iso #20000 #szabvany #szerinti #tanusitvany