
Adományárverés a Facebookon: hogyan védekezhetünk a modern adathalász támadásokkal szemben
Az adathalász kampányok egyre célzottabbak és összetettebbek, a támadók pedig a közösségi oldalakat használják első kapcsolatfelvételre. A PIXM kutatásai szerint a kampány 2022 április-májusban érte el a csúcspontját, és 2021 óta folyamatos aktivitást mutatott. Az adathalászok automatizált eszközöket alkalmaznak, hogy további linkeket küldjenek a feltört fiók kapcsolati listáinak tagjainak. Miután hozzáférést szereznek a gyanútlan áldozat hitelesítő adataihoz, az irányító oldalak átirányításai új köröket indítanak, amelyek hirdetési oldalakra és felmérési űrlapokra navigálnak. A módszer lényege, hogy a felhasználók érzelmeire és reményeire apellálva próbálják megszerezni a pénzüket vagy adataikat.
A kutatók megállapították, hogy 2021-ben 2,7 millió felhasználó látogatott meg egy adathalász portált, és a 405 felhasználónév csak egy töredéke annak a fiók-állománynak, amit a kampány használt. Az ilyen támadások esetében az operatív részletek átöröklődnek: a becsapott áldozat hitelesítő adatai után a webhelyek újabb és újabb fenntartó terheléseket és átirányításokat indítanak. A csalók az idők folyamán sem dobják félre bevált taktikáikat, csak megújítják azokat, hogy továbbra is nyereségesek legyenek.
Az internetes hirdetések mintegy 20 százaléka rejtett (hidden) reklám formájában jelenik meg, amely tovább növeli a csalások hatékonyságát. A koronavírus-járvány idején egyre több olyan hirdetés jelenik meg, amely megtéveszti a vásárlókat, gyakran személyek arcát és nevét felhasználva. A gazdasági bizonytalanság és a bizonytalan jövőkép miatt nő a kockázat, hogy az internetezők bedőlnek ilyen üzeneteknek. A magyar internetezők körében is tapasztalható a jelenség: a koronavírus hatásai, a gazdasági nyomás és a médiában megjelenő álhírek mind hozzájárulnak a csalások terjedéséhez.
Elharapózva látszik, hogy a csalók nemcsak külföldön, hanem itthon is alkalmazzák a módszereket: a Wizz Air arculatát felhasználó kamu nyereményjátékokkal és egyéb ígéretekkel próbálnak átverni. A kampányok nyáron is aktívak maradnak, és gyakran érzelmeket készülnek felkorbácsolni - például egy nagyobb nyeremény vagy egy népszerű politikai személy vele való összemosása révén. A támadások gyakran a like-olás vagy megosztás kéréssel zárulnak, vagy egy bankszámlára irányítják az érdeklődőket. Ha gyanú merül fel, érdemes azonnal ellenőrizni a forrást és a kapcsolódó híreket, mert a legújabb példák között gyakran található álhír vagy megtévesztő üzenet.
A szakértők legfontosabb tanácsa, hogy legyenek kritikusak a közösségi médiában megjelenő adomány- vagy nyeremény ajánlatokkal szemben. Az online csalások és adathalász kampányok jellemzően végigkísérik azokat a lépéseket, amelyeket a klasszikus nigériai herceg-típusú csalásoknál is látunk, csak modern köntösben és az internetes platformok gyors ütemében. Sok felhasználó szenzitív állapotban van otthon vagy pénzügyi problémákkal küzdve, ezért könnyebben bedől az olyan ígéreteknek, amelyek gyors meggazdagodást ígérnek. A legfontosabb azonban az, hogy tanuljunk az esetekből, és megkérdőjelezzük a megkeresések hitelességét, mielőtt hitelt adnánk a csalók állításainak.
Az alábbi önelemzési kérdések segíthetnek abban, hogy elkerüljük a jövőbeni szorongást és anyagi veszteségeket:
- Miért adtam hitelt a csalók állításainak?
- Milyen ellenőrzési lépéseket mulasztottam elvégezni?
- Tudom-e a weboldal címét (URL) és ki a domain tulajdonosa?
- Kitől kérhettem volna tanácsot a megkeresés kapcsán?
Ha a gyanú felmerül, ellenőrizze a fiók hitelességét és a fiók mögötti követői számokat, vizsgálja meg a profilhoz kapcsolódó információkat és a korábbi tevékenységeket. A vizsgálat során érdemes külső híreket keresni a kampányról egy megbízható kereső segítségével. Az álhírek és a megtévesztő üzenetek felismeréséhez fontos a központi üzenet figyelése és a vizualitás ellenőrzése is: a valódi szervezetek általában egységes arculattal és hitelesítési elemekkel rendelkeznek, míg a csalók gyakran használják a gyanúsan hasonló, de hamis képeket és doméneket.
Az adományozás témaköre rendkívül gyakori az internetes csalások körében. A figyelemfelkeltő vizuális elemek és a gyors, rövid üzenetek mind hozzájárulnak ahhoz, hogy a felhasználók megosszák vagy megkösségek legyenek egy lájkkal, ezzel növelve a kimenő forgalmat a támadók felé. A felhasználóknak mindig legyenek óvatosak, és a nyereményjátékokkal kapcsolatos üzeneteket gyanúsnak találva keressenek hivatalos forrásokat vagy kérjenek tanácsot egy megbízható személytől. A közösségi oldalak és a banki szolgáltatók is egyre fejlettebb védelmi intézkedéseket dolgoznak ki a felhasználók védelmére, de a legfontosabb a saját éberség és a megerősített ellenőrzés.
Megbízható óvintézkedések közé tartozik a profilok ellenőrzése a közösségi médiában, a hitelesítések és a követői számok alapos vizsgálata, valamint a beérkező üzenetekben szereplő kérések ellenőrzése. Ha egy üzenet nyertesként említ egy bankszámlát vagy adományozási lehetőséget, azonnal hasonlítsa össze a bejelentés forrását a hivatalos weboldallal vagy a szervezet hivatalos közösségi profiljával. Az online térben a megtévesztő üzenetek gyorsan terjednek, ezért fontos megőrizni a nyugalmunkat és alaposan átnézni minden részletet, mielőtt bármit is megtennénk.
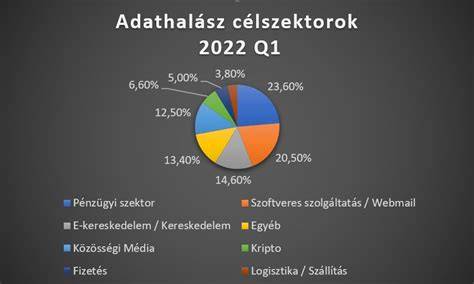
Az alábbi lista és kérdésfeltevés segít a felhasználóknak abban, hogy az adományozás és nyereményjátékok körüli üzeneteket megfelelően értékeljék és elkerüljék a visszaéléseket. Kiegyensúlyozott döntés érdekében mindig ellenőrizze, hogy a forrás hivatalos-e, és hogy a kéréseket hiteles intézmények vagy szervezetek jelentik-e. A legfontosabb, hogy az áldozatok közvetlenül észrevegyék a gyanús jeleket, és mielőtt reagálnának, ellenőrizzék a hitelességet.
| Gyakori jelek | Mit tegyünk |
|---|---|
| Hirtelen nyeremény vagy adományozás kérése | Keresés hivatalos forrásokban |
| Bankszámla vagy személyes adatok megadása kérése | Soha ne adjon meg érzékeny adatokat |
| Nyomtatott vagy online aláírás nélküli kérések | Ellenőrizze a hitelesítési elemeket |
| Linkek rövidítése vagy hívásról szóló üzenet | Ne kattintson előzetesen; keressen hivatalos oldalakat |
Fontos megjegyezni, hogy a támadók gyakran a lakossági érzelmeket célozzák meg, és olyan üzeneteket küldenek, amelyek közösségi és társadalmi kontextusokat használnak fel. A védekezés kulcsa a tudatosság és a szkeptikus hozzáállás a felbukkanó adomány- és nyereményüzenetekkel szemben. A megoldás nem csak technikai, hanem edukációs jellegű: minden felhasználó része egy szélesebb közösségi védelmi rendszernek, amely megkérdőjelezi és ellenőrzi az online kéréseket.
tags: #adomany #arveres #a #facebook