
önaláírt SSL tanúsítvány mit jelent
Az SSL (Secure Sockets Layer) tanúsítványok a digitális aláírás egy kis darabja, amelyet arra használnak, hogy egy SSL-szolgáltatónak vagy egy CA-nak (Certificate Authority) nevezett szervezetet egy kriptográfiai kulcspáron keresztül összekapcsoljanak egy online vállalkozással. Az SSL ennek a hitelesítés szolgáltatónak a pecsétjét viseli, és garantálja, hogy a kapcsolat létrehozása közben nem történik lehallgatás. Amikor az SSL-t telepítik egy domain névhez, lehetővé teszi, hogy a böngészőben lakatot használjon, és a HTTPS biztonságos protokollt.
Erről úgy győződhet meg a felhasználó, ha megnézi a böngésző bal felső sarkát, ahol beírja a tényleges tartományt. Az SSL-t használó webhely MINDIG HTTPS-en keresztül lesz elérhető. Egy másik megkülönböztető jegy a domain bal oldalán található lakat lesz. Igen! Minden magára valamit is adó weboldalnak SSL-tanúsítványt kell használnia, különösen, ha e-kereskedelmi weboldala van. Ha Ön az aWh ügyfele, akkor minden olyan domainre, amelyet a nálunk lévő tárhely-csomagjaiban állít be, és amely a mi névszerverünkre mutat, alapértelmezés szerint SSL-t telepítünk rá.
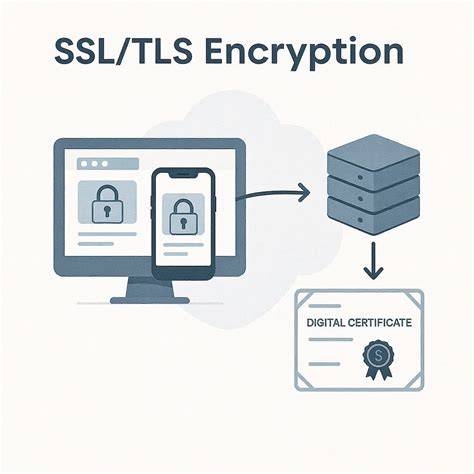
Az internetes adatbiztonság kiemelkedő fontosságú napjainkban, különösen az érzékeny információk online megosztása során. Az SSL tanúsítványok kiemelt szerepet játszanak ebben a folyamatban, biztosítva a weboldalak és látogatóik közötti biztonságos kommunikációt. Az SSL (Secure Socket Layer) tanúsítvány a szerverünk és a kliens, azaz a honlap látogatója közti biztonságos, titkosított csatorna kialakítására szolgáló protokoll. Lényegében az SSL tanúsítvány teremti meg a biztonságos kapcsolatot a weboldal és annak látogatói között, megakadályozva ezzel az érzékeny adatok illetéktelen hozzáférését és lehallgatását.
A böngésző ezután megállapítja, hogy a szerveren lévő tanúsítvány megbízható és aktív. Mindig ellenőrizze, hogy egy weboldal SSL-tanúsítványt használ-e, mielőtt bármilyen érzékeny adatot elküldene oda. A fentebb említett információk titkosításán keresztül az SSL tanúsítványok nem csupán a személyes adatok kiszivárgását teszik lehetetlenné. Minden honlapnak lehetősége van arra, hogy Secure Socket Layer tanúsítványt alkalmazzon. Ezzel kapcsolatban tárhelyszolgáltatónknál kell érdeklődnünk.
Az önaláírt tanúsítványok egyszerű módja az SSL/TLS webhelyei és szolgáltatásai titkosítása. E kényelem mögött azonban jelentős biztonsági kockázatok rejlenek, amelyek sebezhetővé teszik az Ön adatait. A megbízható hitelesítésszolgáltatók által biztosított tanúsítványokkal ellentétben az önaláírt tanúsítványok privát módon jönnek létre, ahelyett, hogy egy CA ellenőrizné őket. Lehetővé teszik a kapcsolatok alapvető titkosítását, de hiányzik a harmadik fél általi ellenőrzés. Nincs megbízható érvényesítés - Külső CA-ellenőrzési folyamat nélkül a felhasználók nem tudnak különbséget tenni az érvényes és a hamisított önaláírt tanúsítványok között. Ez lehetővé teszi a MITM (man-in-the-middle) támadásokat, ahol a támadók beillesztik magukat a kapcsolatok közé.
A kockázatok között olyan üzenetek is megjelennek, mint a zavarok és hibák - hiszen modern szolgáltatások gyakran megtagadják az önaláírt tanúsítványokon keresztüli csatlakozást. Korlátozott böngésző-támogatás - a Chrome és a Safari például szigorúbb, és korlátozhatják vagy blokkolhatják az önaláírt tanúsítványokat. Működési többletköltség - az önaláírt tanúsítványok telepítése és kezelése jelentős költségeket róhat. Megfelelőségi problémák - olyan szabványok, mint a PCI DSS, kifejezetten tiltják az önaláírt tanúsítványok használatát érzékeny adatok kezelésére.
Érdekel a biztonságosabb CA-tanúsítványokra való átállás? MITM támadások, adathalászati sémák és megszakadt integrációk példái mutatják a rossz megoldás kézzelfogható következményeit. A biztonságosabb választás a megbízható CA-tanúsítványokra való áttérés, például olyan szolgáltatónál, mint az SSL.com.
A hitelesítési szolgáltatók csak azután adnak ki tanúsítványokat, hogy ellenőrizték a kérelmező szervezet személyazonosságát üzleti feljegyzések, védjegyek stb. segítségével. Erős titkosítás - a CA-tanúsítványok 2048 bites vagy magasabb titkosítást használnak, amelyet ipari szabványok támogatnak. Univerzális böngésző-támogatás - a főbb böngészők és eszközök alapértelmezés szerint megbíznak a CA-tanúsítványokban. Megfelelőségi betartás - PCI DSS, HIPAA és GDPR megfelelési szabványok biztonsági követelményeihez igazodik. Kockázatcsökkentés - a szigorú CA-protokollok jelentősen csökkentik MITM-támadások, adathalászat és más tanúsítványon alapuló fenyegetések kockázatát.
Az SSL.com segítségével könnyen áttérhet az önaláírt tanúsítványokról a megbízható CA-tanúsítványokra. A 2048 bites RSA titkosítás, SHA256 kivonatoló algoritmus és a megbízható böngésző-támogatás együttesen biztosítják a biztonságot. Monitor Teljesítmény - figyelje a tanúsítvánnyal kapcsolatos hibákat vagy figyelmeztetéseket, miután átváltott CA-tanúsítványokra. Az áttérés tervezést igényel, de a Let’s Encrypt ingyenes verziójától a teljes átállástól kezdve a professzionális megoldásokig többet is találhat.
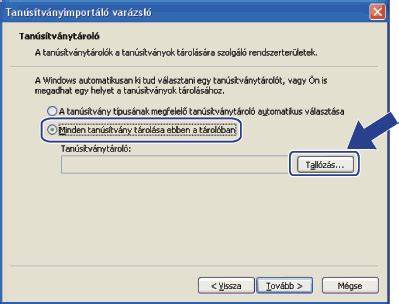
Microsoft Entra ID kontextusában a kétféle hitelesítés jellemző: jelszóalapú hitelesítés és tanúsítványalapú hitelesítés. Teszteléshez a CA által aláírt tanúsítvány helyett használhat önaláírt nyilvános tanúsítványt. Az önaláírt tanúsítványokat a tanúsítvány létrehozásával és exportálásával lehet megvalósítani PowerShell parancsokkal. A New-SelfSignedCertificate és Export-Certificate parancsok segítségével készíthető elérhető formátum, például .cer és .pfx fájlok. Ezek a parancsok a Windows modern verzióihoz tartoznak, és 2048 bites kulcshosszal, RSA titkosítással és SHA256 kivonattal készítik a tanúsítványokat.
Az alábbiakban összefoglaljuk a létrehozás folyamatát: a tanúsítvány (.cer) exportálása, a titkos kulcs (.pfx) titkosítva tartása, jelszó megadása a kulcshoz, és a feltöltés az Azure Portalra. Azure Automation használata esetén a tanúsítvány lejárati dátumát a megfelelő felületen (Alkalmazásregisztrációk vagy Automation-fiók) is megtekinthető. Ezek a lépések a New-SelfSignedCertificate és Export-Certificate parancsmagokkal történnek, amelyeket a Windows 8.1 és újabb, illetve Windows Server 2012R2 és újabb verziók tartalmaznak.
A 2026-os frissítés szerint a webhelyek biztonsága elsődleges fontosságúvá vált, hiszen a kibertámadások és adatvédelmi incidensek száma nő. A SSL tanúsítvány bevezetése aHTTPS aktiválásával megóvja a felhasználói adatokat, megakadályozza a MITM-támadásokat és jelzi a webhely hitelességét. A tanúsítványok három fő típusa - Domain Validation, Organization Validation és Extended Validation - valamint a Wildcard tanúsítványok különböző szintű hitelesítést és kényelmi előnyöket kínálnak. Emellett a Let’s Encrypt ingyenes verziója és a kereskedelmi CA-k lehetőségei segítenek a gyors és költséghatékony bevezetésben.
A cél az, hogy a webhelyek megfeleljenek a modern biztonsági és adatvédelmi elvárásoknak, növeljék a felhasználók bizalmát és javítsák a keresőoptimalizálást. A Google és más keresőmotorok előnyben részesítik a biztonságos oldalakat, és számos iparágban előírják az SSL használatát. A DotRoll támogatásával minden tárhelycsomag ingyenes SSL tanúsítványokat kínál, amelyek több domaint vagy aldomaint is védenek, és egyszerűen telepíthetők.
Az SSL bevezetése alapvető lépés a weboldal védelme, a hitelesség növelése és a modern webes szabványok teljesítése szempontjából. Megtérülő és egyszerűen kezelhető megoldásokkal lehetőség van a különböző igények kielégítésére, beleértve a gyengébb és erősebb tanúsítványokat, a kiemelt vállalati szintű védelem és a központosított irányítás lehetőségét. A tanúsítvány beállítását bízza szakemberekre: a tárhelyszolgáltatók segítenek a megvásárlásban és a beállításban is. Érdemes az ügyfélszolgálattal átbeszélni, hogy milyen igényekkel rendelkezel, mert több csomag közül is választhatsz. Mint mindenre, az SSL-re is lehet ingyenes megoldást találni.
Összegzésként: az SSL-tanúsítvány bevezetése nélkülözhetetlen a biztonságos webes jelenléthez, különösen a pénzügyi tranzakciókat kezelő vagy érzékeny adatokat tároló oldalaknál. A megbízható CA-khoz való áttérés, a megfelelő titkosítás és a böngésző támogatás mind hozzájárulnak a felhasználói bizalom és a jogszabályi megfelelés fenntartásához.
tags: #self #signed #ssl #tanusitvany #mit #jelent